本記事にはアフィリエイト内容が含まれます。
連日報道される企業へのサイバー攻撃。
特に2026年7月以降、不正アクセスによる個人情報の漏洩が後を絶ちません。
JNNの取材を受けたハッカー集団「Qilin」に
日本は世界最悪のコンピュータセキュリティ体制を持つ国のひとつ
とか言われてるくらいです。
はっきりいってガバガバなんです。
デジタル庁ですら流出してますから、ガバガバ・ガバナンスです。(泣)
企業の皆さま方にはサイバーセキュリティ対策を急務で頑張っていただくとして、我々個人としてはぶっちゃけ、
漏洩した個人情報が悪用されたら、どうなっちゃうの?!
というのが一番気になるところですよね。
個人情報が漏れたら一体どうなる可能性があるのか?
というわけで、漏洩した個人情報が悪用されてしまった事例を国内・海外から集めたので、紹介していきます。
今から紹介する事例は、決して他人事ではありません。
では早速、見ていきましょう。
1. 情報流出による実際の被害事例(国内)
1-1|勝手にローンを組まれるなどのなりすまし
発生時期:2026年
漏洩元:タイムズカー
漏洩規模:約660万件(うち本人確認書類画像データは約146万件)
漏洩した情報:氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報など
漏えい判明後に起きた被害を尋ねたところ、
- 不審なメール・SMS:約2万5,000人
- 身に覚えのないログイン・決済:約3,300人
- 勝手にローンを組まれるなどのなりすまし・不正な申し込み:約1,200人
(複数回答可)
参考サイト:“タイムズカー情報流出で2・5万人「不審メール」、勝手にローン組まれるなりすまし被害も…”
勝手にローン組まれるの怖すぎませんか?!
1-2|漏洩した日本年金機構職員を名乗る詐欺
発生時期:2015年
漏洩元:日本年金機構
漏洩規模: 約125万件
漏洩した情報:基礎年金番号、氏名など
年金情報をめぐり、皆様をだまそうとする犯罪が起こっています。ご注意ください。
日本年金機構職員、消費生活相談センター職員や弁護士を名乗って、「あなたの年金情報が漏れています。キャッシュカードのデータを消して元通りにします。あなたのキャッシュカードをお預け下さい」とかたる皆様をだまそうとする犯罪が起こっています。
参考サイト:“日本年金機構における不正アクセスによる情報流出事案について”
1-3|個人を狙ったセールスのダイレクトメールや電話が来ている
発生時期:2014年
漏洩元:株式会社ベネッセコーポレーション
漏洩規模:約2,895万件
漏洩した情報:氏名、住所、電話番号、メールアドレスなど
お客様より、個人情報を提供したことがない事業者からセールスのダイレクトメールや電話が来ている旨のご連絡をいただいております。
参考サイト:“ベネッセお客様本部 よくいただくご相談とその回答”
2. 情報流出による実際の被害事例(海外)
続いては、海外の事例を見てみましょう。
2-1|本人名義のクレジットカードを不正に作られ、時間を浪費
発生時期:2024年に被害を公表
漏洩元:国際送金サービス
自分の信用情報を確認したところ、詐欺師がすでに自分の名義で1万7000豪ドルの限度額のクレジットカードを作成し、住所も変更していた。
さらに悪いことに、エイデンは投資用不動産を担保に住宅ローンを申し込む予定だ。彼は、この不正行為によって全ての計画が台無しになるのではないかと心配している。
「融資額が減ったり、最悪の場合、全く承認されない可能性もある」と彼は言う。
「貸金業者に不正利用されたクレジットカードの情報を信用情報から削除してもらうだけでも、大変な苦労でした。それに、政府に不正利用の申し立てをして、貸金業者に対して措置を取ってもらうなど、やらなければならないことがまだ山積みです。」
運転免許証の情報が情報漏洩で盗まれてから5ヶ月が経つが、彼は今もその影響に対処しようとしている。
参考サイト: Equifax (訳)“エイデンが予想外の事態に直面した身元窃盗の結末”
全てを元通りにするための「時間」も浪費することになりますよね…
2-2|ハッキングした個人情報を用いた恐喝
発生時期:2024年2月から10月
漏洩元:150以上の企業や組織
漏洩規模:165社数10億件
漏洩した情報:個人の通話履歴やテキストメッセージの履歴、銀行口座情報などの金融情報、給与明細、麻薬取締局(DEA)登録番号、運転免許証番号、パスポート番号、社会保障番号、その他の個人識別情報など
個人の通話履歴やテキストメッセージの履歴、銀行口座情報などの金融情報、給与明細、麻薬取締局(DEA)登録番号、運転免許証番号、パスポート番号、社会保障番号、その他の個人識別情報などが含まれる。その後、犯人はデータをオンラインで公開すると脅迫し、被害者から金銭をだまし取った。
参考サイト:(訳)“カナダ人男性が米国のクラウドストレージプロバイダーをハッキングし、顧客から数百万ドルを恐喝した罪を認めた。”
2-3|自分の名義で開設された7つのクレジットカードと銀行口座
発生時期: 2020年ごろ
漏洩規模:企業50社以上の個人情報を盗用
漏洩した情報:社会保障番号などの身元情報
ある被害者は、自分の名義で開設された7つのクレジットカード口座と銀行口座のせいで、信用スコアが200ポイントも下がった。被害者の陳述書によると、犯罪者による経済的損失には、事業を立ち上げ、不動産に投資するという計画を実行できなかったことも含まれる。彼は、こうした影響は「今後何年も続く」と考えている。
別の被害者は、個人情報盗難を報告するために警察と何時間も電話でやり取りしたことを綴っている。
「この詐欺事件は私を変え、私自身と家族の安全に対する不安を常に抱かせることになるでしょう。…これは、他の誰にも経験してほしくないことです。決して良い気分ではありませんし、これからもずっとそうでしょう。」
参考サイト:(訳)“実在の人物の身元を盗み、本人やパンデミック救援システムに混乱と苦難をもたらした。”
2-4|信用情報に傷がつき、人生計画が大きく狂った
発生時期:2011年から2014年にかけて
漏洩元:米国の大手住宅ローン仲介業者
漏洩規模:数千人
漏洩した情報:被害者の社会保障番号、住所、生年月日、運転免許証番号
数千人の顧客から詳細なローン申請情報を盗み出し、被害者の社会保障番号、住所、生年月日、運転免許証番号を使って不正な信用枠を開設したり、被害者の退職金口座を乗っ取って資金を抜き取ったりした。
ある人物はこの詐欺で100万ドル近くを失ったという。
多くの被害者は、詐欺師によって信用情報を傷つけられたため、就職できなかったり、住宅ローンや自動車ローンの承認を得られなかったりした。
参考サイト:FBI(訳)“盗まれた身元情報”
犯罪発生から何年も経った後も、裁判所には被害者影響陳述書が届き続けていたとのこと。悲惨ですね…。
3. 個人情報漏洩したかも?!必要に応じた対処法
自分がよく使っているサービスから『情報漏洩しました』とメールが来ると、驚いて「どうしよう!」と慌ててしまうのも無理ありません。
しかし、二次被害に遭わないためにもまずは一旦落ち着きましょう。
どのような情報が漏洩したのか?
これによって対処の方法は大きく変わってきます。
ここからは、独立行政法人情報処理推進機構のサイトも参考にしながら、必要に応じた対処法を紹介していきます。
・お詫びメールには充分注意する
情報漏洩をしてしまった企業を装い『おわびメール』や『おわびの手紙』を送る詐欺が増えています。
『おわびとしてポイントを差し上げますので、ここにログインしてください』とフィッシングサイトや偽のログイン画面に誘導するものです。
必ず公式サイトでキャンペーンの有無、あるいはURLが正しいか確認しましょう。
・漏洩したサービスのIDやパスワードを変更する
IDやパスワード情報が漏洩すると、自分のアカウントへ不正ログインされるリスクがあります。
また、同じパスワードを使いまわしていると、総当たりで他の利用サービスも狙われる可能性があるので注意が必要です。
- 漏洩したサービスのパスワードを変更してください。
- パスワードは長く複雑に、推測されにくいものに。
- 同じパスワードを使い回さないようにしましょう。
・ダークウェブモニタリングで自分の情報流出を検知する
一般的な検索エンジンでは見つけられず、専用のソフトウェアやツールを使わなければアクセスできない特殊なWebサイトのこと。その匿名性の高さから漏洩した個人情報などの違法取引や犯罪の温床にもなっている。
ダークウェブモニタリングツールとは、あらかじめ登録した個人情報がダークウェブ上で流出したことを検知すると、メールやアプリで通知してくれるツールです。
登録した個人情報は全て暗号化され、保護された状態で照合が行われるので安心です。
例えば、他と比べても登録できる項目が多いのがノートンのダークウェブモニタリングツール。
これらの情報の流出をほぼリアルタイムに検知します。↓
- 運転免許証番号
- 保険証書番号(最大5件)
- 住所情報(最大5件)
- メールアドレス(最大5件)
- 電話番号(最大5件)
- 銀行口座番号(最大10件)
- クレジットカード(最大10件)
- ゲーマータグ(最大10件)
もし検知された場合、「クレジットカードを再発行する」「信用情報機関に連絡する」といった具合に、犯罪者に悪用される前に先回りして対策できますよね。
ウィルス対策やAIを使った詐欺対策を行い、マルウェアなどの脅威からデバイスを保護します。

まずはチェック!!
最もお得な3年プランは月換算で430円。
デバイスを保護しつつ、ダークウェブモニタリング機能で情報流出を検知し、詐欺やなりすましなどの被害にあう前に対策を打つ事ができます。
・郵送物を必ず確認すること
銀行口座や携帯電話を勝手に契約された場合、契約者の住所宛に契約書類が届くはずです。
郵送物をわざわざ盗ませる闇バイトもあるほどなので、郵便ポストはこまめにチェックするようにして、溜め込まないようにしましょう。
また、住所情報が漏洩した場合、不審な郵便物が「着払い」で届いても受け取らないようにしましょう。
・不審なメールやSMS、電話に充分注意する
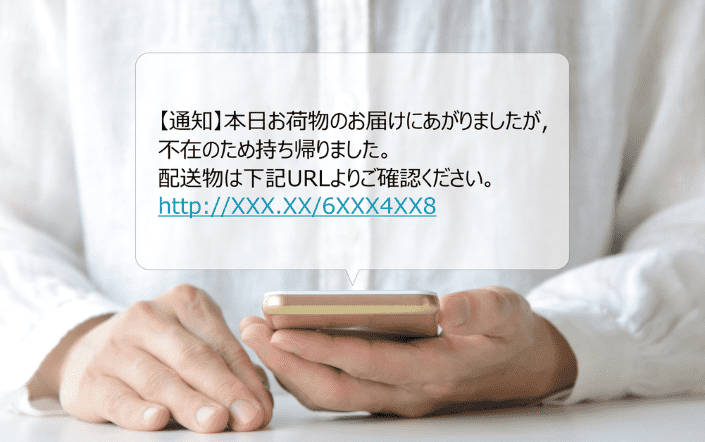
流出した個人情報が悪用され、様々な詐欺を狙った偽メールや偽SMSが送られてくる、詐欺電話がかかってくる、などの可能性があります。
偽メールに自分の氏名が記載してあるからといって、信じてはいけません。
- 不審なメールやSMSは全て詐欺だと考えて無視しましょう。
- 実在するサービスを装った偽メールも多いです。充分注意してください。
(公式サイトやメールアドレスの確認を!) - メール内のURLをタップしないでください。
- 画像として埋め込まれているURLにも十分注意してください。
ちなみに私、税務署とかAmazonとか楽天を装った偽メールがわんさか届きます。
数年前はカタコトの日本語の偽メールが多かったのですが、今やAIの登場でリアルな日本語になっています。だまされないでくださいね。
・クレジットカードの利用明細を確認する
クレジットカード情報が漏洩した場合、不正利用される恐れがあります。
- 当面の間、クレジットカードの利用明細を定期的に確認してください。
- 必要に応じてカード会社に連絡して、不正な利用分がないかの確認、カードの利用停止や再発行について相談してください。
・必要に応じて信用情報機関に届出をする
運転免許証等の本人確認書類となる画像が漏えいした場合、悪意のある第三者がネット上の契約で、なりすましてクレジットカードやローンの契約を行い、本人確認資料として悪用される可能性があります。
信用情報機関に本人申告(漏えい事実の登録)をすることで、第三者による不正利用や身に覚えのない契約の抑止に役立ちます。以下の機関へご相談いただくことをご検討ください。
参考サイト:独立行政法人情報処理推進機構 自分の個人情報等が漏えいした際の「対処」と「日頃の対策」
実際にタイムズカーの運転免許情報漏洩で約1,200人がなりすましや不正申し込みの被害にあっているようです。
5. まとめ
本記事で取り上げた事例のように、一度漏洩した個人情報は詐欺や不正利用、なりすましなどに悪用される可能性があります。
海外の事例では、なりすまし被害にあい、信用情報に傷がついたせいで住宅ローンの承認が得られなかったなど、その後の人生計画が大きく狂ってしまった被害者もいます。
また、被害にあってからの各方面への連絡や書類による申請、警察への相談などを含めると、「5ヶ月経ってもまだ問題への対処が終わらない」という方もいました。
つい最近のこと、会見で「自分の情報は自分で守って」と呼びかけたデジタル大臣に「責任転嫁かよ!」と批判が集中していました。
やや無責任に聞こえる発言とはいえ、最後の砦は自分というのもまた事実です。
例えば、パスワードの使い回しを避ける、多要素認証を設定する、不審なメールやSMSに注意するといった対策は、今日からでも始められますよね。
漏洩した個人情報がしばらく経ってからダークウェブに流出することも考えられるので、ダークウェブモニタリングツールを活用するのも一つの方法です。

デバイスを保護しつつ、ダークウェブモニタリング機能で情報流出を検知して知らせてくれます。
これにより、詐欺やなりすましなど犯罪者に悪用される前に先手を打つ事ができます。
情報漏洩のリスクをゼロにすることは難しくても、日頃の対策によって被害のリスクを減らし、早期発見につなげることはできます。
大切な個人情報、そして自分の未来を守るために、まずはできることから始めてみましょう!